ثغرة في سلسلة الإمداد الرقمية: قراصنة يخترقون 178 مؤسسة عالمية للاستيلاء على البيانات المالية والعملات المشفرة
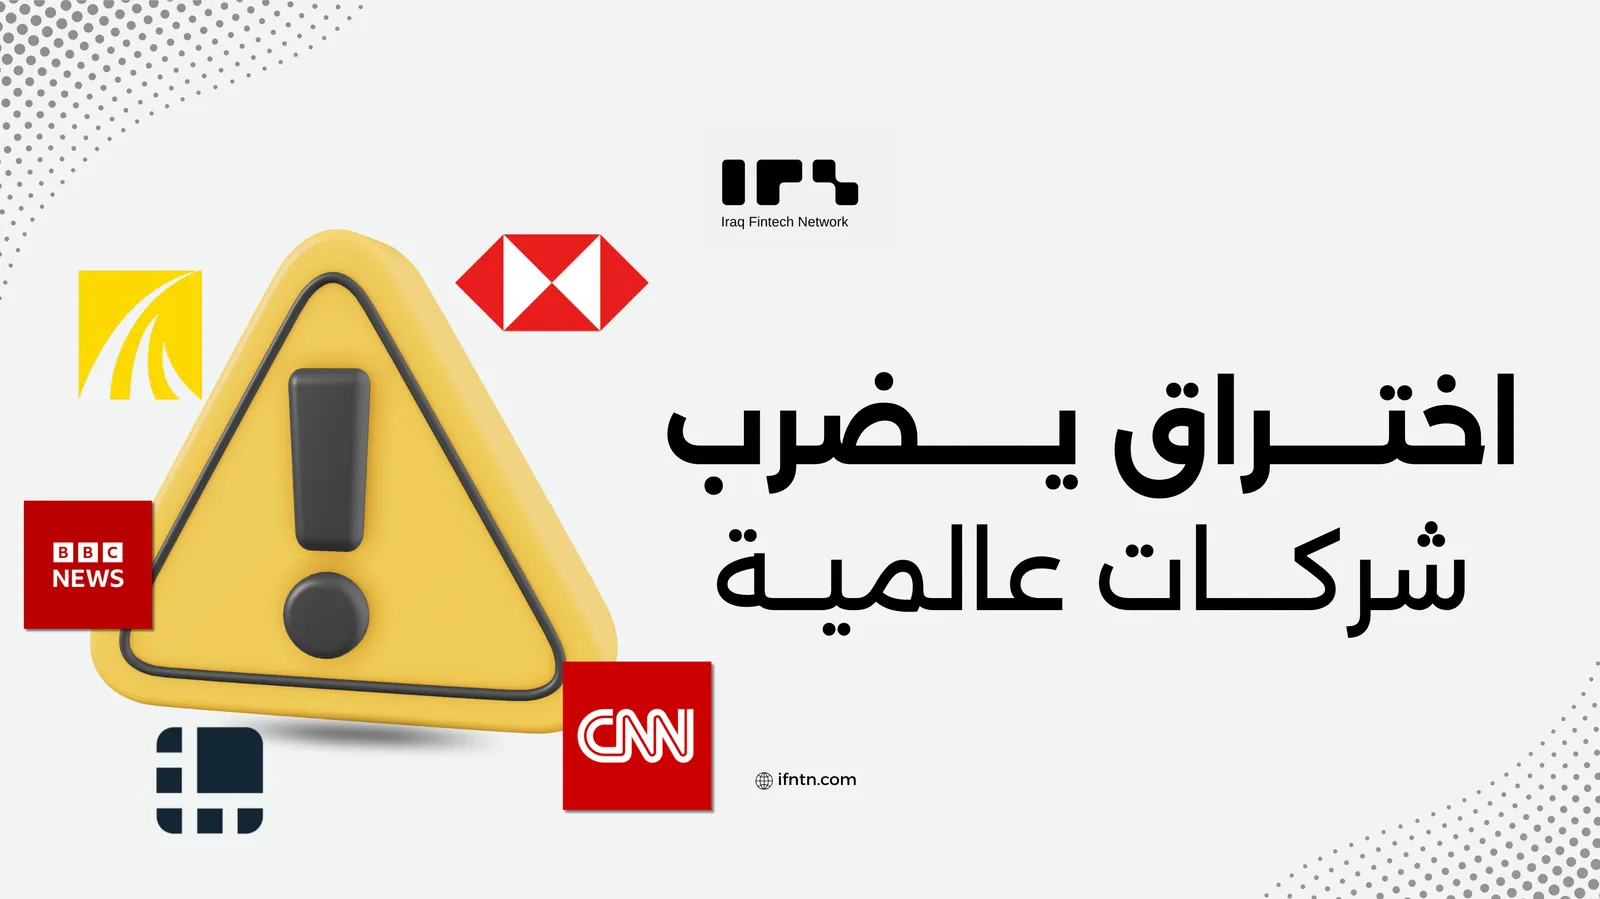
استغل قراصنة منصة Optimizely لحقن أكواد خبيثة في مواقع 178 مؤسسة عالمية كبرى منها HSBC وLedger وCNN، بهدف سرقة العملات المشفرة وبيانات البطاقات الائتمانية واختراق أجهزة آيفون وآيباد.
أضخم اختراق رقمي يضرب عمالقة التكنولوجيا والمال: كيف استغل القراصنة "Optimizely" للإيقاع بالزوار وسرقة العملات المشفرة؟
في هجوم سيبراني واسع النطاق يعيد تسليط الضوء على هشاشة سلاسل الإمداد الرقمية، تعرضت مواقع إلكترونية تابعة لـ 178 مؤسسة وشركة عالمية كبرى لاختراق خطير؛ حيث نجح قراصنة في زرع أكواد برمجية خبيثة عبر استغلال منصة التسويق الرقمي الشهيرة Optimizely.
قائمة ضحايا مدوية من عمالقة الإعلام والمال
لم يقتصر الهجوم على مواقع مغمورة، بل امتد ليشمل قلاعاً تجارية وإعلامية ومصرفية كبرى حول العالم، من أبرزها:
- قطاع الإعلام: شبكتا CNN وBBC.
- قطاع المال والأعمال: مصرف HSBC العالمي.
- التكنولوجيا والاتصالات: منصة التداولات الرقمية Ledger، شركة Salesforce، منصة الاجتماعات Zoom، وعملاق التجزئة IKEA.
شباك العنكبوت: كيف أوقع القراصنة بالضحايا؟
اعتماداً على اختراق منصة Optimizely – التي تستخدمها هذه الشركات لإدارة وتخصيص تجارب المستخدمين على مواقعها – استطاع المخترقون حقن شفرات خبيثة تعمل في الخلفية بمجرد تصفح الزوار لتلك المواقع الرسمية.
ركزت البرمجيات الخبيثة على أهداف دقيقة تشمل:
- سرقة الأصول الرقمية (Crypto): عبر آلية ذكية تستبدل عناوين المحافظ الرقمية الحقيقية للمستخدمين بعناوين أخرى يسيطر عليها القراصنة لحظة إجراء أي عملية تحويل.
- الاستيلاء على البيانات المالية التقليدية: جمع أرقام البطاقات الائتمانية، تواريخ انتهاء صلاحيتها، ورموز الأمان (CVV) لزوار المواقع.
- اختراق الأجهزة الذكية: امتد الهجوم ليطال مستخدمي نظام iOS عبر محاولات فاشلة أو ناجحة لاستغلال الثغرات الأمنية باستخدام أدوات تجسس متطورة مثل Coruna وDarkSword المستهدفة لهواتف iPhone وأجهزة iPad.
حصيلة سريعة وأرقام مفزعة
وفقاً للتحقيقات التقنية التي أجرتها شركة Report URI، تم اكتشاف نحو 188 مقطعاً برمجياً مصاباً زرعت في المواقع المستهدفة. ورغم التحرك السريع لاحتواء الأزمة، كشفت التحليلات المالية عن تدفق سريع للأموال نحو المحافظ المرتبطة بالمهاجمين، حيث جُمع ما يقارب 7,040 دولاراً في غضون 9 ساعات فقط من بدء الهجوم، قبل أن تنجح الفرق التقنية في تطهير معظم الأكواد الخبيثة ولم يتبق سوى مقطع واحد نشط بنهاية التحقيق.
دلالات الهجوم على قطاع التقنية المالية (FinTech)
يكشف هذا الحادث عن درس قاسٍ ومؤلم لمؤسسات قطاع التقنية المالية والمصرفية: الأمان ليس محصوراً في البنية التحتية للشركة وحدها، بل يمتد ليشمل كافة الموردين الخارجيين ومنصات الطرف الثالث (Third-party vendors). فعندما تتحول منصة تسويق موثوقة إلى باب خلفي لاختراق مستخدمي منصات مالية وإعلامية كبرى، يصبح لزاماً على شركات الفنتك إعادة هندسة استراتيجيات الأمن السيبراني لديها، وفرض رقابة مشددة على السندات البرمجية الخارجية ومراقبة السلوك اللحظي للمواقع لمنع تكرار مثل هذه الاختراقات المدمرة لثقة المستهلكين.